Hacking ético: apréndalo o contrátelo
Casi todos los que llegan aquí quieren una de dos cosas del hacking ético. O quiere hacer hacking ético usted mismo, o necesita que alguien lo haga sobre sus sistemas. Por eso esta página se divide en dos, y ningún camino viene inflado de exageraciones.
Aprenderlo
La vía honesta para entrar en el hacking ético, incluido lo que valen las certificaciones y dónde la ley le permite practicar.
- Qué implica el hacking ético en el día a día
- La escalera de certificaciones, en orden
- Dónde es legal practicar, y dónde no
Contratarlo
Somos una práctica profesional además de una guía. Si su organización necesita pruebas autorizadas, aceptamos un número limitado de proyectos.
- Profesionales sénior con nombre, sin equipo júnior
- Tarifa fija, acordada antes de que nadie empiece
- Autorización firmada antes de cualquier prueba
Qué es en realidad el hacking ético
El hacking ético consiste en atacar un sistema a propósito, con el permiso escrito del propietario, para encontrar lo que un intruso real encontraría primero. Las técnicas son idénticas a las de una intrusión delictiva. Solo cambia el permiso, y esa diferencia lo es todo.
Las herramientas automáticas enumeran fallos uno a uno. Un profesional los enlaza en una ruta y demuestra el impacto, porque eso es lo que haría un atacante.
Los proyectos reales funcionan con alcances firmados, ventanas de prueba acordadas y manejo de evidencias. Ese papeleo no es burocracia, porque es lo que mantiene legal el trabajo.
Encontrar un fallo en un software que es suyo es investigación. Sondear el sistema en producción de otra persona sin su consentimiento es un delito, aunque las habilidades coincidan por completo.
Abarca pruebas de aplicaciones, trabajo en redes y nube, red teaming e ingeniería de detección. Por eso la vía de entrada varía más de lo que admiten casi todas las guías.
La línea que hace legal el hacking ético
Todo lo que dice esta página depende de una sola distinción. Una de las normas aplicables es la Ley de Fraude y Abuso Informático de Estados Unidos (18 U.S.C., sección 1030); en el Reino Unido, la Computer Misuse Act. Ambas giran en torno a la autorización, no a la intención.
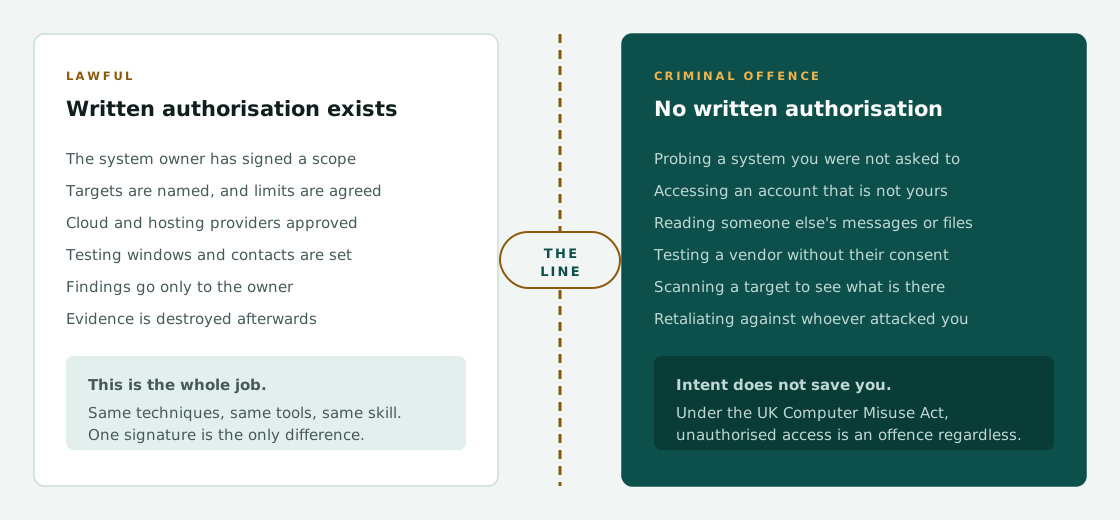
Si está aprendiendo, fíjese bien en la columna de la derecha. Escanear el servidor de un desconocido para ver qué ejecuta ya es acceso no autorizado en el Reino Unido, así que las buenas intenciones no sirven allí de defensa.
Cómo entrar en el hacking ético
El hacking ético no tiene atajos, pero hay un orden que funciona. Cada peldaño supone el anterior, y cada entorno de práctica que nombramos es uno que usted tiene permiso expreso para atacar.
El hacking ético tiene una gran industria de formación alrededor, y buena parte exagera. Un certificado no consigue una oferta de empleo por sí solo. Los empleadores contratan por capacidad demostrada, así que los informes de laboratorio y el historial de divulgación cuentan más que el número de insignias.
Cuándo contratar un equipo de hacking ético
Si llegó aquí por su empresa y no por su carrera, este es el camino corto. Estos son los tres momentos en que las organizaciones suelen contratar hacking ético.
Un cliente corporativo, una aseguradora o un inversionista quiere evidencia de pruebas. Un informe real responde a eso; una exportación de escaneo, normalmente no.
Una migración, una fusión o un producto público nuevo. Cada uno crea rutas que no existían el trimestre pasado, así que el informe anterior ya no describe su entorno.
Algo pasó y necesita saber qué más es alcanzable. Lo mapeamos con autorización, y no perseguimos a quien lo hizo.
Es donde suele quedar un proyecto completo de hacking ético, acordado como una tarifa fija tras un resumen de alcance por escrito. El mínimo de un proyecto completo es de $25,000. Sin embargo, no es la única puerta, porque la revisión acotada de abajo es un proyecto distinto, no uno reducido.
Una revisión acotada de hacking ético
desde $4,500 Segunda puertaLa External Attack Surface Review es una revisión acotada de lo que usted expone a internet. Mapeamos su entorno público, lo probamos y verificamos cada hallazgo a mano, en vez de enviarle una exportación de escáner. El alcance se fija en hasta cinco equipos externos y una aplicación web pública. El informe llega en cinco días hábiles.
Ideal para
- Un cliente corporativo, una aseguradora o un inversionista pidió evidencia de pruebas, y tiene una fecha que cumplir.
- Nunca se probó nada externo, así que primero necesita saber qué es alcanzable de verdad.
- Prefiere ver cómo trabajamos en algo pequeño antes de comprometerse con un programa completo.
Fuera de este proyecto
- Red interna, Active Directory o revisión de roles en la nube.
- Pruebas de lógica de negocio, o trabajo que lee su código fuente.
- Cadenas completas de explotación contra un entorno defendido.
- Evidencia de nivel auditoría para SOC 2 o PCI, que requiere el proyecto completo de arriba.
La tarifa se abona por completo. Si encarga un proyecto completo en los noventa días siguientes a su informe, toda la tarifa de la revisión se descuenta del precio. Así la revisión no le cuesta nada si pasa al trabajo a fondo.
Es un proyecto distinto, no una versión reducida del de arriba. Además, su precio depende del alcance, no del grado de cuidado. Por eso, cuando la revisión encuentra algo que requiere el trabajo a fondo, lo decimos con claridad y lo cotizamos aparte.
Preguntas sobre hacking ético
¿El hacking ético es legal?
Sí, cuando el propietario del sistema lo ha autorizado por escrito. Sin ese permiso, las mismas acciones son un delito. En el Reino Unido eso se aplica sean cuales sean sus intenciones, así que la autorización no es un trámite.
¿Necesito un título para trabajar en hacking ético?
No. Casi todos los profesionales llegan desde la administración de sistemas, el desarrollo o las operaciones de seguridad, y la capacidad demostrada importa mucho más que un título. Lo habitual es una certificación práctica más un historial público de su trabajo.
¿Qué certificación de hacking ético conviene hacer primero?
Una práctica. El OSCP es un examen práctico de 24 horas y sigue siendo la credencial de entrada habitual para puestos de pruebas. Las certificaciones de opción múltiple ayudan con el vocabulario, aunque los empleadores les dan mucho menos peso.
¿Dónde puedo practicar legalmente?
En hardware que es suyo, en un laboratorio que usted montó o en plataformas hechas para ser atacadas, como TryHackMe y Hack The Box. Nunca apunte herramientas a un sistema que no le invitaron a probar, porque eso solo ya puede ser un delito.
¿Cuánto se tarda en ser contratable?
Para casi todos, el hacking ético lleva de uno a tres años de estudio constante junto con otro trabajo. El rango es amplio porque depende mucho del punto de partida: quien ya administra sistemas avanza mucho más rápido.
¿Cuánto cuesta un proyecto de hacking ético?
Hay dos opciones. Un proyecto completo de hacking ético tiene tarifa fija desde $25,000, y la mayoría queda entre $35,000 y $120,000. La External Attack Surface Review, acotada, empieza en $4,500 y cubre hasta cinco equipos externos y una aplicación web. Ambos se cotizan como una sola cifra tras un resumen de alcance por escrito, así que ninguno se cobra por hora. Además, la tarifa de la revisión se abona por completo si encarga un proyecto completo en los noventa días siguientes.
¿Ofrecen formación o cursos?
No. Esta página es la orientación sobre hacking ético que damos, y es gratuita. Nuestro trabajo de pago son las pruebas autorizadas para organizaciones, así que no tenemos ningún curso que venderle al final del artículo.
Aprender o contratar
Hacking ético explicado y puesto a trabajar
Cada guía explica un tema con claridad, y qué pedir si lo contrata.
- Hacking ético y pentesting
- Servicios de hacking ético
- Hacker de sombrero gris
- Hacker de sombrero negro
- Clases de hacking ético
- Bootcamp de hacking ético
- Sitios vulnerables para practicar
- Laboratorios de pentesting
- Hacker de sombrero rojo
- Hacker de sombrero verde
- Cómo ser hacker ético
- CTF de hacking