Aprenderlo
Hacker de sombrero gris: qué significa y por qué la buena intención no le defiende
Un hacker de sombrero gris prueba sistemas sin permiso y después suele informar de lo que encuentra. La intención a menudo es buena. Sin embargo, el acceso sigue sin estar autorizado, y eso es lo que mira la ley.
- Autorización antes de cualquier prueba
- Orientación con palabras claras
- Alcance por escrito en cada proyecto
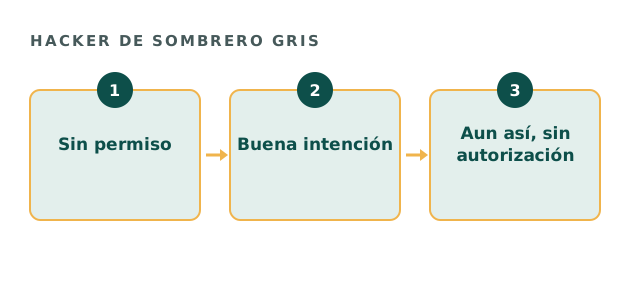
Qué es un hacker de sombrero gris
La etiqueta está entre el sombrero blanco y el negro. Describe a alguien que no quiere hacer daño, pero que se salta el permiso del propietario. Por ejemplo, sondear el sitio web de una empresa y enviarle el resultado por correo.
| Etiqueta | Permiso | Intención |
|---|---|---|
| Sombrero blanco | Por escrito y por adelantado. | Defensiva. |
| Sombrero gris | Ninguno. | Normalmente, informar. |
| Sombrero negro | Ninguno. | Dañar o lucrarse. |
Por qué un hacker de sombrero gris infringe la ley igualmente
Tanto la guía sobre la Ley de Fraude y Abuso Informático de Estados Unidos (18 U.S.C., sección 1030) como la Computer Misuse Act 1990 del Reino Unido dependen de la autorización, no de la intención. Escanear el servidor de un desconocido para ver qué ejecuta ya puede ser delito en el Reino Unido.
En Estados Unidos, la política de acusación del Departamento de Justicia de 2022 indicó que la investigación de seguridad de buena fe no debería acusarse. Sin embargo, es una política de acusación, no una defensa, y no obliga a otros países.
¿Es terreno de hacker de sombrero gris?
Marque lo que es cierto sobre la prueba que tiene en mente.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
La vía legal
Si encontró algo por accidente, hay caminos más seguros. Además, muchas organizaciones publican cómo quieren que se les informe.
- Busque una política de divulgación de vulnerabilidades o un archivo security.txt
- Use un programa de bug bounty si existe
- Informe a través de un coordinador nacional si no hay contacto
- Nunca guarde ni use los datos que vio
Por qué los empleadores evitan la etiqueta de hacker de sombrero gris
Los responsables de contratación necesitan personas a las que puedan enviar a los sistemas de un cliente. Un historial de pruebas no autorizadas es un riesgo; un historial de divulgación coordinada es una ventaja.
Si quiere hacerlo bien
Practique en objetivos que le invitan, como TryHackMe y Hack The Box. Después construya un historial público mediante divulgación coordinada, porque es la vía en la que confían los empleadores.
Preguntas sobre el hacker de sombrero gris
¿Un hacker de sombrero gris infringe la ley?
Normalmente, sí. El acceso sin permiso no está autorizado, sea cual sea la intención.
¿Un hacker de sombrero gris puede volverse profesional?
Muchos lo hacen, pasando a la práctica autorizada y a la divulgación coordinada.
¿Un bug bounty es trabajo de hacker de sombrero gris?
No. Un programa de bug bounty es un permiso, siempre que siga sus reglas.
¿Y si encontré un fallo por accidente?
Deténgase, no guarde nada e informe por el canal que publica el propietario.
Guías relacionadas
Apréndalo bien, o contrátelo
Si está aprendiendo, empiece por la guía de lecciones. Si necesita pruebas en sus propios sistemas, un profesional sénior le responde en un día hábil.
Pregunte por pruebas autorizadas