Aprenderlo
Sitios vulnerables para practicar: dónde tiene permiso
Los sitios vulnerables para practicar existen para que nadie que aprende tenga que tocar un sistema real. La primera regla es simple: practique solo donde le invitan expresamente, y lea las reglas de cada plataforma antes de empezar.
- Autorización antes de cualquier prueba
- Orientación con palabras claras
- Alcance por escrito en cada proyecto
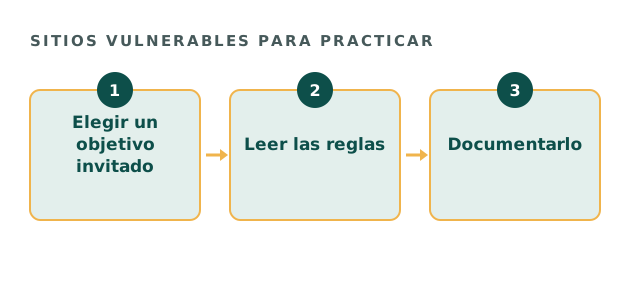
Sitios vulnerables para practicar alojados
Estas plataformas alojan objetivos creados para practicar, con el permiso escrito en sus condiciones. Así puede aprender sin riesgo legal, siempre que respete sus reglas.
| Plataforma | Ideal para | Nota |
|---|---|---|
| PortSwigger Web Security Academy | Seguridad de aplicaciones web. | Gratuita, con laboratorios guiados. |
| TryHackMe | Principiantes y rutas estructuradas. | Salas guiadas. |
| Hack The Box | Máquinas más difíciles y realistas. | Reglas sobre compartir respuestas. |
| OverTheWire | Bases de línea de comandos. | Wargames gratuitos. |
Sitios vulnerables para practicar en su propio equipo
Algunas aplicaciones inseguras a propósito están pensadas para ejecutarse en su propia máquina. Por ejemplo, OWASP Juice Shop es una tienda web moderna llena de fallos intencionados. Al ejecutarla en local, nada sale de su propio hardware.
¿Su objetivo es legal para practicar?
Marque lo que es cierto sobre el objetivo que tiene en mente entre los sitios vulnerables para practicar.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Las reglas de los sitios vulnerables para practicar
Cada plataforma fija límites, así que léalos primero.
- Ataque solo los objetivos listados, nunca la propia plataforma
- Mantenga los laboratorios propios fuera de internet
- Respete las reglas sobre publicar respuestas
- Nunca reutilice lo aprendido en un sistema que no sea suyo
De la práctica a un historial
Los empleadores no ven su práctica, así que leen lo que escribe. Documente cada laboratorio con claridad y publíquelo donde la plataforma lo permita. Siga además un método publicado, como la OWASP Web Security Testing Guide.
Lo que nunca es un objetivo de práctica
El sitio web de una empresa real no es un objetivo de práctica, aunque parezca inseguro. Según la Computer Misuse Act 1990 del Reino Unido, escanearlo sin permiso ya puede ser delito. Quédese en objetivos que le invitan.
Preguntas sobre los sitios vulnerables para practicar
¿Es legal atacar sitios vulnerables para practicar?
Sí, dentro de las reglas de cada plataforma. Ese permiso es su razón de ser.
¿Qué sitios vulnerables para practicar convienen a principiantes?
Las plataformas guiadas, como TryHackMe y la academia de PortSwigger.
¿Puedo probar un sitio real que parece inseguro?
No. Sin permiso, eso es acceso no autorizado.
¿Debo publicar mis respuestas de los sitios vulnerables para practicar?
Solo donde las reglas de la plataforma lo permitan.
Guías relacionadas
¿Necesita una prueba real?
Si su organización necesita probar sus propios sistemas, díganos qué protege. Un profesional sénior le responde en un día hábil.
Pregunte por pruebas autorizadas