Aprenderlo
Laboratorios de pentesting: cómo montar uno seguro en casa
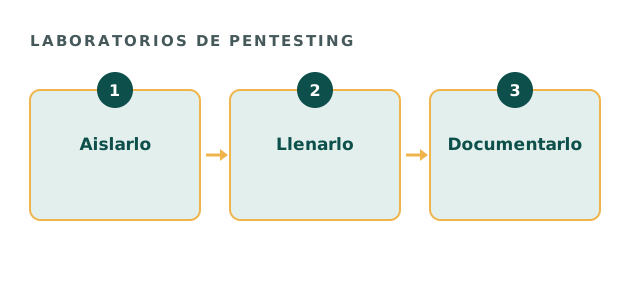
Los laboratorios de pentesting le permiten practicar en hardware que es suyo, sin poner en riesgo el sistema de nadie. Sin embargo, un laboratorio solo es seguro si está aislado, y solo es útil si documenta lo que hace en él.
- Autorización antes de cualquier prueba
- Orientación con palabras claras
- Alcance por escrito en cada proyecto
Por qué importan los laboratorios de pentesting
Las plataformas alojadas son excelentes, pero deciden qué practica usted. En cambio, su propio laboratorio le permite construir primero los sistemas y luego probarlos. Así aprende cómo se rompen las cosas, además de cómo funcionan.
Qué lleva un laboratorio
Un laboratorio pequeño basta para empezar, y casi todo puede ejecutarse como máquinas virtuales en un solo equipo.
- Una herramienta de virtualización en hardware que sea suyo
- Una o dos máquinas vulnerables a propósito
- Un servidor normal que usted configura
- Una red separada que no alcance sus dispositivos de casa
| Pieza | Por qué | Consejo |
|---|---|---|
| Red aislada | Mantiene la práctica contenida. | Sin salida a internet durante las pruebas. |
| Aplicación vulnerable | Un objetivo seguro. | Por ejemplo, OWASP Juice Shop. |
| Su propio servidor | También enseña defensa. | Endurézcalo y luego pruébelo. |
Revise su laboratorio en casa
Marque lo que es cierto hoy en sus laboratorios de pentesting.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Cómo mantener seguros los laboratorios de pentesting
El aislamiento es todo el modelo de seguridad. Separe las redes del laboratorio de los dispositivos de la familia, y nunca exponga a internet una máquina vulnerable a propósito. Haga además instantáneas de cada máquina, porque romperá cosas.
Del laboratorio a un historial
Documente cada ejercicio con un método publicado, por ejemplo la OWASP Web Security Testing Guide o el Penetration Testing Execution Standard. Así los responsables de contratación ven cómo piensa.
De los laboratorios de pentesting a la profesión
Un laboratorio forma habilidades; una profesión necesita autorización. Por eso las pruebas reales siempre empiezan con el permiso escrito del propietario. Tanto la guía sobre la Ley de Fraude y Abuso Informático de Estados Unidos (18 U.S.C., sección 1030) como la Computer Misuse Act 1990 del Reino Unido dependen de él.
Preguntas sobre los laboratorios de pentesting
¿Los laboratorios de pentesting necesitan hardware caro?
No. Un equipo con máquinas virtuales basta para empezar.
¿Los laboratorios de pentesting son legales?
Sí, en hardware que es suyo y en redes que usted controla.
¿Mi laboratorio debe tener salida a internet?
No mientras haya máquinas vulnerables en marcha.
¿Cómo muestro a los empleadores mis laboratorios de pentesting?
Publique informes claros que sigan un método publicado.
Guías relacionadas
¿Necesita probar sus propios sistemas?
Si su organización necesita pruebas autorizadas y no un laboratorio, díganos qué protege. Un profesional sénior le responde en un día hábil.
Pregunte por pruebas autorizadas