Contratarlo
Servicios de hacking ético: qué compra y cuándo comprarlo
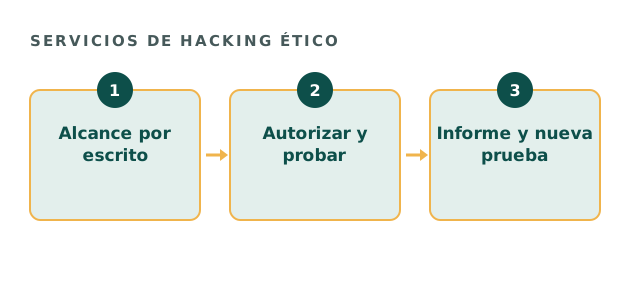
Los servicios de hacking ético le dan evidencia sobre sistemas que son suyos, reunida como lo haría un intruso real. El trabajo empieza con un alcance firmado y termina con un informe que sus ingenieros pueden usar.
- Autorización antes de cualquier prueba
- Orientación con palabras claras
- Alcance por escrito en cada proyecto
Cuándo contratan servicios de hacking ético las organizaciones
Casi todos los compradores llegan en uno de tres momentos, y el alcance suele seguir al momento.
| Momento | Qué lo provoca | Alcance habitual |
|---|---|---|
| Antes de que alguien lo pida | Un cliente, una aseguradora o un inversionista quiere evidencia. | Entorno externo y aplicaciones clave. |
| Después de un cambio | Una migración, una fusión o un producto nuevo. | Los sistemas que cambiaron. |
| Después de un susto | Algo pasó. | Qué más es alcanzable, con autorización. |
Qué cubren los servicios de hacking ético
El alcance se acuerda por escrito antes de empezar. Suele incluir parte de lo siguiente:
- Aplicaciones web públicas y API
- El perímetro externo y los servicios expuestos
- Redes internas y configuración en la nube
- Trabajo de red team contra un entorno defendido
¿Todo listo para contratar una prueba?
Marque lo que es cierto. Cada punto nos ayuda a definir antes el alcance de los servicios de hacking ético.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Quién presta nuestros servicios de hacking ético
Cada proyecto lo realizan profesionales sénior con nombre, sin equipo júnior. Además, el trabajo sigue la OWASP Web Security Testing Guide y el Penetration Testing Execution Standard, así que el método es público y repetible.
Qué recibe
Recibe hallazgos validados con evidencia, un plan de remediación con prioridades y una sesión de cierre por escrito. Todo se hace por correo, así que conserva un registro escrito del alcance y del precio.
Tarifas
Los proyectos completos van de $35,000 a $120,000, con un mínimo de $25,000. La External Attack Surface Review, acotada, empieza en $4,500. Su tarifa se abona por completo si encarga un proyecto completo en los noventa días siguientes. La revisión cubre hasta cinco equipos externos y una aplicación web pública, con informe en cinco días hábiles. Sin embargo, no es evidencia de nivel auditoría para SOC 2 o PCI.
Preguntas sobre los servicios de hacking ético
¿Los servicios de hacking ético son legales?
Sí, para sistemas que usted posee o tiene autorización para probar, con un alcance firmado.
¿Cómo se cotizan los servicios de hacking ético?
Como una tarifa fija, acordada tras un resumen de alcance por escrito.
¿Los servicios de hacking ético incluyen una nueva prueba?
Lo indica el alcance. Pídala, porque muestra qué correcciones funcionaron.
¿Accederán a la cuenta de otra persona?
No. Esas peticiones no reciben respuesta.
Guías relacionadas
Escríbanos sobre un proyecto
Díganos qué protege y qué intenta evitar. Un profesional sénior le responde en un día hábil, y todo se hace por escrito.
Pregunte por pruebas autorizadas