En lenguaje claro
Qué hacer después de un pentest
Las semanas posteriores a la prueba deciden si valió la tarifa. El informe por sí solo no cambia nada. Esta guía explica los pasos que convierten los hallazgos en correcciones, y las correcciones en evidencia, después de un pentest.
- Autorización antes de cualquier prueba
- Orientación con palabras claras
- Alcance por escrito en cada proyecto
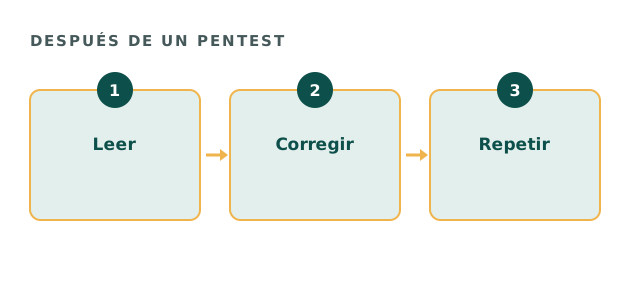
La primera semana después de un pentest
Lea primero el resumen. Le da el panorama general y señala lo urgente. Luego comparta los hallazgos con los propietarios de los sistemas afectados, según su lista de lectores con nombre.
Celebre también la sesión de cierre mientras el trabajo está reciente. Como los evaluadores pueden responder directamente, ahorra semanas de correos.
Asignar correcciones después de un pentest
Asigne a cada hallazgo un responsable y una fecha. Atienda primero los más graves, pero no ignore las mejoras rápidas: varias correcciones pequeñas suelen cerrar una cadena entera.
Si una corrección no puede hacerse pronto, registre esa decisión por escrito. Así una persona con nombre acepta el riesgo, en lugar de olvidarlo.
| Paso | Responsable | Resultado |
|---|---|---|
| Leer el resumen | Responsable de seguridad | Puntos urgentes señalados |
| Sesión de cierre | Seguridad e ingenieros | Dudas resueltas |
| Asignar correcciones | Propietarios de los sistemas | Responsable y fecha por hallazgo |
| Registrar excepciones | Responsable de negocio | Decisión de riesgo por escrito |
| Repetir la prueba | Empresa evaluadora | Confirmación de las correcciones |
Lista de pasos al cerrar la prueba
Marque cada paso que ya completó después de un pentest.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
La repetición después de un pentest
Cuando las correcciones están aplicadas, la empresa las comprueba. El resultado suele ser una carta breve o un informe actualizado que muestra lo que ya está cerrado.
Por eso conviene reservar la repetición al asignar las correcciones. Una fecha en el calendario mantiene el trabajo en marcha.
Compartir los resultados
Clientes y auditores rara vez necesitan el informe completo. A menudo basta un resumen o una carta de atestación. Como el informe completo enumera debilidades, compártalo solo cuando haya una necesidad clara.
Además, conserve el alcance firmado junto con lo que comparta. Muestra con exactitud qué se probó.
Archivar la evidencia
Guarde el alcance, la autorización, el informe, el resultado de la repetición y las decisiones de riesgo en una sola carpeta. El año siguiente, esa carpeta será el punto de partida del nuevo alcance.
Por último, anote qué cambiaría del proceso. Así el siguiente proyecto saldrá con más fluidez.
Nuestra parte al terminar
El profesional que dirigió el trabajo conduce la sesión de cierre, y la repetición confirma sus correcciones. La evidencia queda en sus manos para conservarla y compartirla.
Los proyectos completos van de $35,000 a $120,000, con un mínimo de $25,000. La External Attack Surface Review, acotada, empieza en $4,500. Su tarifa se abona por completo si encarga un proyecto completo en los noventa días siguientes. Cada tarifa se acuerda por escrito antes de empezar. El método sigue el Penetration Testing Execution Standard.
Preguntas sobre lo que ocurre después de un pentest
¿Qué debe ocurrir primero después de un pentest?
Leer el resumen, señalar lo urgente y reservar la sesión de cierre.
¿Cuándo se hace la repetición después de un pentest?
Cuando las correcciones están aplicadas. Resérvela al asignarlas.
¿Quién ve el informe después de un pentest?
Solo la lista con nombres. Los clientes suelen recibir un resumen o una carta.
¿Qué conservamos?
El alcance, la autorización, el informe, el resultado de la repetición y las decisiones de riesgo.
Guías relacionadas
Planee lo que viene al terminar la prueba
Envíe un resumen breve. Respondemos con un alcance por escrito que incluye la sesión de cierre y la repetición, y una tarifa fija.
Pregunte por pruebas autorizadas