Aprender y contratar
Autorización de pentest: lo que hay que firmar primero
La autorización de pentest es el permiso escrito que hace legal la prueba. Por eso precede a todo trabajo técnico y debe darla quien tenga derecho.
- Autorización antes de cualquier prueba
- Orientación con palabras claras
- Alcance por escrito en cada proyecto
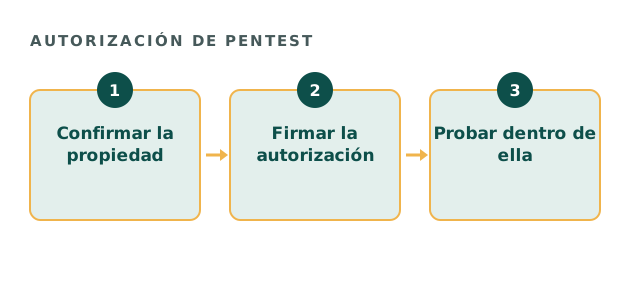
Por qué la autorización de pentest va primero
Las leyes de abuso informático dependen del permiso, así que probar sin él puede ser delito aunque la intención sea buena. Así lo recoge la guía sobre la Ley de Fraude y Abuso Informático de Estados Unidos (18 U.S.C., sección 1030). La Computer Misuse Act 1990 del Reino Unido se basa en la misma idea.
Quién puede dar la autorización de pentest
Solo firma quien puede autorizar el acceso a los sistemas, así que la propiedad debe estar clara.
| Situación | Quién firma |
|---|---|
| Sistemas propios | Un directivo autorizado de su organización |
| Sistemas alojados en la nube | Usted, dentro de las reglas de prueba del proveedor |
| Servicios alojados por terceros | El proveedor, o según su política |
| Sistemas compartidos o gestionados | Cada parte con control |
Revisión previa a la prueba
Marque lo que ya tiene listo para la autorización de pentest.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Qué contiene una carta de autorización de pentest
La carta convierte la intención en límites. Por ejemplo, enumera sistemas, fechas y contactos.
- Sistemas y direcciones dentro del alcance
- Sistemas excluidos de forma expresa
- Fechas y horarios de prueba
- Contactos de emergencia y procedimiento de parada
- Firmas de las personas con derecho a firmar
Errores comunes
A veces un equipo supone que puede autorizar pruebas sobre la plataforma de un proveedor, pero solo el proveedor puede. Además, un cambio de alcance durante la prueba necesita una actualización por escrito, no un sí de palabra.
Cómo trabaja Cipher Bridge
Solo probamos sistemas que usted posee o tiene autorización expresa para probar, con un alcance firmado. Los proyectos completos van de $35,000 a $120,000, con un mínimo de $25,000. La External Attack Surface Review, acotada, empieza en $4,500. Su tarifa se abona por completo si encarga un proyecto completo en los noventa días siguientes.
Tenga además el documento firmado a mano durante la prueba: así cualquiera puede confirmar que el trabajo está autorizado. Guárdelo también con el informe final, porque los auditores pueden pedir ambos.
Preguntas sobre la autorización de pentest
¿Quién firma la autorización de pentest?
Alguien con derecho a autorizar el acceso a los sistemas, normalmente un directivo del propietario.
¿Podemos dar la autorización de pentest para nuestra nube?
Para sus recursos, sí, dentro de las reglas de prueba del proveedor.
¿Basta una autorización de pentest de palabra?
No. Debe ser por escrito y firmada.
¿Y si el alcance cambia durante la prueba?
Actualice primero la autorización por escrito.
Guías relacionadas
Haga bien la autorización desde el principio
Díganos qué quiere probar y de quién es. Un profesional sénior responde en un día hábil con un alcance por escrito.
Pregunte por pruebas autorizadas