En lenguaje claro
Su primer pentest, paso a paso
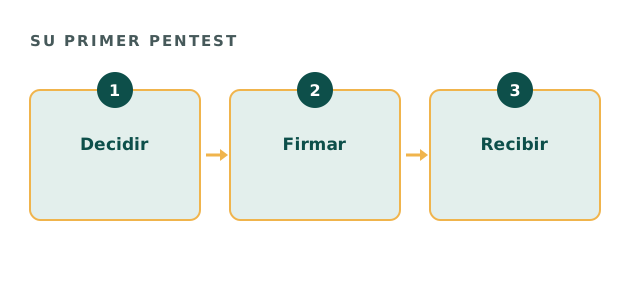
Un primer pentest puede parecer la compra de algo que no se ve. Sin embargo, el proceso es sobre todo decisiones y documentos. Esta guía recorre cada paso del primer pentest en orden, sin jerga.
- Autorización antes de cualquier prueba
- Orientación con palabras claras
- Alcance por escrito en cada proyecto
Por qué las organizaciones encargan un primer pentest
Normalmente alguien lo pide: un cliente grande, un inversionista o un auditor quiere evidencia de que un tercero probó sus sistemas. A veces el detonante es un gran cambio, como un producto nuevo o una migración a la nube.
En cualquier caso, el motivo da forma al trabajo. Escríbalo primero en una frase, porque todas las decisiones posteriores dependen de él.
Las decisiones antes de un primer pentest
Primero, elija qué se probará. Después decida quién lleva el proyecto en su organización y quién puede firmar por cada sistema. Por último, elija una ventana de fechas que evite sus semanas de más trabajo.
Acuerde también quién recibe el informe. Como enumera debilidades, debe ir a una lista corta y con nombres.
| Decisión | Quién suele tomarla |
|---|---|
| Por qué hacemos la prueba | El patrocinador ejecutivo |
| Qué se prueba | El responsable de seguridad y los dueños de los sistemas |
| Quién firma la autorización | El dueño de cada sistema |
| Cuándo se hace | El responsable del proyecto |
| Quién lee el informe | El patrocinador y el responsable de seguridad |
Lista de lo ya decidido
Marque lo que ya resolvió para su primer pentest.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Los documentos de un primer pentest
Espere tres. El alcance enumera lo que entra y lo que no. La autorización la firma el dueño del sistema, y es lo que hace legal el trabajo según leyes como la Ley de Fraude y Abuso Informático de Estados Unidos (18 U.S.C., sección 1030). Las reglas de enfrentamiento fijan horarios, contactos y límites.
Además, casi todas las empresas firman un acuerdo de confidencialidad, y las condiciones comerciales, como la tarifa, van en un pedido o contrato.
Cuánto tarda
El papeleo suele tardar más que la prueba. Las aprobaciones dentro de su organización pueden llevar de una a tres semanas, y después vienen la ventana de prueba y el informe.
Empiece pronto si tiene un plazo. Un alcance hecho con prisa es la razón más común de que un primer informe decepcione.
Lo que recibe al final
Recibe un informe con un resumen, hallazgos y correcciones. Una sesión de cierre lo recorre con su equipo, y más tarde una nueva prueba confirma que las correcciones funcionaron.
Como el informe es la evidencia, guárdelo con el alcance firmado. Juntos muestran qué se probó y cuándo.
Si quiere que lo hagamos nosotros
Lo hacen profesionales sénior con nombre, sin equipo júnior. El dueño firma la autorización antes de cualquier prueba, y el método sigue el Penetration Testing Execution Standard.
Los proyectos completos van de $35,000 a $120,000, con un mínimo de $25,000. La External Attack Surface Review, acotada, empieza en $4,500. Su tarifa se abona por completo si encarga un proyecto completo en los noventa días siguientes. Cada tarifa se acuerda por escrito antes de que nadie empiece.
Preguntas sobre el primer pentest
¿Cómo se empieza un primer pentest?
Anote por qué hace la prueba y luego liste los sistemas que importan.
¿Un primer pentest es arriesgado?
Las reglas de enfrentamiento fijan límites y contactos, así que el riesgo se gestiona por escrito.
¿Cuánto tarda?
A menudo varias semanas de principio a fin, sobre todo por las aprobaciones.
¿Cuánto cuesta un primer pentest?
Depende del alcance. La tarifa se fija por escrito antes de que nadie empiece.
Guías relacionadas
Planee su primera prueba
Díganos por qué encarga su primer pentest y qué importa más. Le respondemos con un alcance por escrito y una tarifa fija, y nada empieza antes de que el dueño firme.
Pregunte por pruebas autorizadas