En lenguaje claro
La aprobación interna del pentest, dentro de su propia organización
La aprobación interna del pentest es el lado interno de la autorización. Antes de la prueba, las personas adecuadas deben estar de acuerdo por escrito. Esta guía explica quién firma, en qué orden y qué necesita ver cada uno.
- Autorización antes de cualquier prueba
- Orientación con palabras claras
- Alcance por escrito en cada proyecto
Por qué importa la aprobación interna del pentest
La autorización es la base legal de la prueba. Sin embargo, solo es válida si quien firma controla de verdad el sistema. Un gerente que aprueba la prueba de un sistema que no le pertenece crea un problema real.
Por eso aprobar consiste en asignar cada sistema a su verdadero propietario. Luego cada propietario firma por su parte.
Quién firma en la aprobación interna del pentest
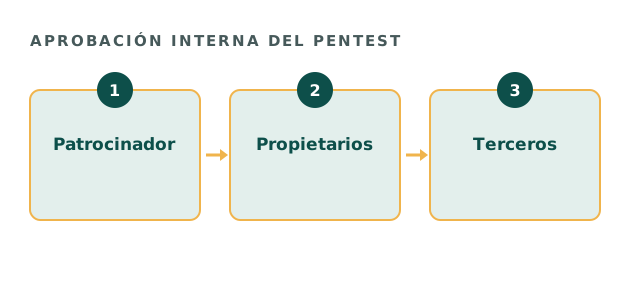
Primero, un patrocinador ejecutivo aprueba el proyecto y el presupuesto. Después, cada propietario firma por los sistemas que controla. Por último, operaciones confirma la ventana de prueba.
Conviene además sumar pronto al equipo legal. Como revisa el contrato de todos modos, puede comprobar a la vez la redacción de la autorización.
| Firmante | Qué aprueba |
|---|---|
| Patrocinador ejecutivo | El proyecto, el presupuesto y el motivo |
| Propietarios de los sistemas | La prueba de sus sistemas |
| Operaciones | Las fechas y la congelación de cambios |
| Legal | La redacción del contrato y de la autorización |
| Terceros | La prueba de los sistemas que alojan |
Lista de firmas necesarias
Marque cada firma de la aprobación interna del pentest que ya tiene.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Terceros en la aprobación interna del pentest
Algunos sistemas están en proveedores de alojamiento o de nube. Muchos publican sus propias reglas de prueba, y algunos exigen aviso previo. Revise cada proveedor antes de fijar la ventana.
Del mismo modo, un sistema que opera un proveedor puede necesitar su consentimiento por escrito. Sin él, su propia aprobación no cubre esa parte.
Orden y plazos
Las aprobaciones funcionan mejor en un orden fijo: patrocinador, luego propietarios y luego operaciones. Como cada paso depende del anterior, arrancar por los propietarios puede obligar a repetir trabajo.
Reserve tiempo para ausencias. Un solo propietario de vacaciones puede retrasar una semana la fecha de inicio.
Registrar cada firma
Guarde cada firma con el alcance que cubre. Si el alcance cambia, los propietarios afectados vuelven a firmar. Así el registro siempre coincide con lo que se probó.
Después archive las aprobaciones con el informe. Los auditores suelen pedir ambos juntos.
Cómo lo gestionamos
Preparamos el alcance por escrito y la redacción de la autorización, y confirmamos las aprobaciones de terceros antes del primer día. No se prueba nada hasta que firma el propietario.
Los proyectos completos van de $35,000 a $120,000, con un mínimo de $25,000. La External Attack Surface Review, acotada, empieza en $4,500. Su tarifa se abona por completo si encarga un proyecto completo en los noventa días siguientes. Cada tarifa se acuerda por escrito antes de empezar. El método sigue el Penetration Testing Execution Standard.
Preguntas sobre la aprobación interna del pentest
¿Quién debe firmar la aprobación interna del pentest?
El propietario de cada sistema, más un patrocinador del proyecto.
¿Los proveedores de nube participan en la aprobación interna del pentest?
Algunos sí. Revise antes las reglas publicadas de cada proveedor.
¿Y si cambia el alcance?
Los propietarios de los sistemas afectados vuelven a firmar.
¿Cuánto tarda la aprobación interna del pentest?
A menudo de una a tres semanas, según cuántos propietarios participen.
Guías relacionadas
Prepare las aprobaciones con nosotros
Envíe una lista de sistemas y propietarios. Respondemos con un alcance por escrito, la redacción de la autorización y una tarifa fija.
Pregunte por pruebas autorizadas